Identificatieregels voor menselijke klanten sluiten niet aan bij AI
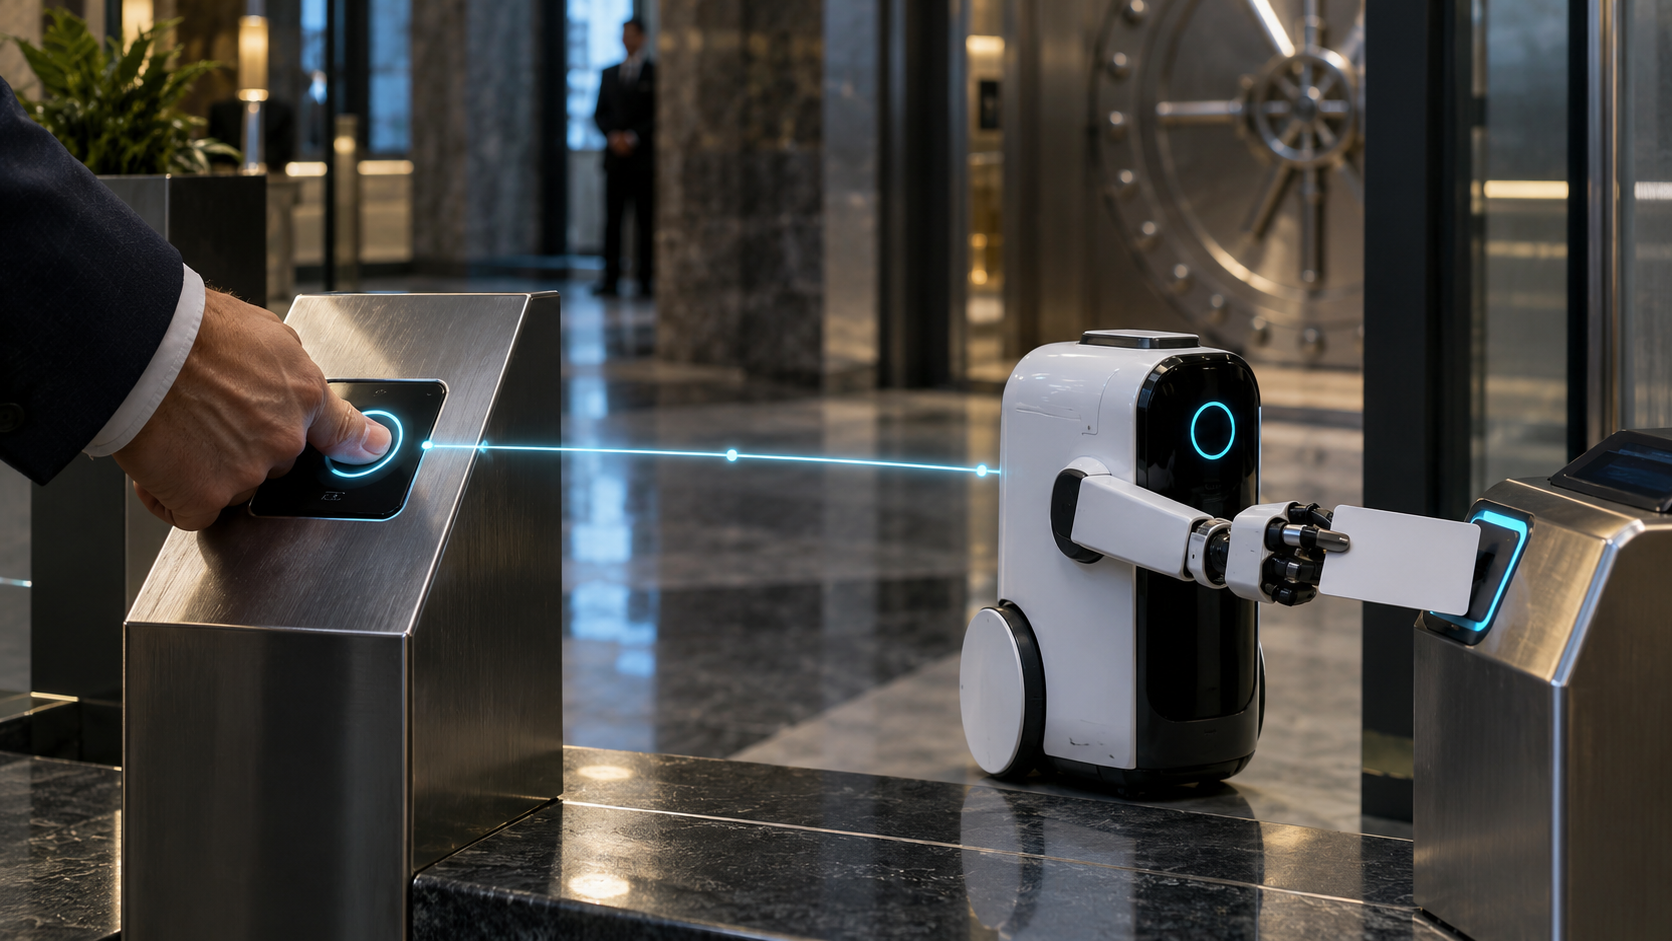
De bestaande wetgeving rondom klantherkenning, historisch gevormd vanuit de bankwereld, is volledig ingericht op menselijke personen en rechtspersonen. Met de opkomst van autonome softwareagenten ontstaat de noodzaak om te heroverwegen hoe de identiteit van digitale entiteiten kan worden geverifieerd.
De regels voor het verifiëren van de identiteit van klanten zijn decennialang ontworpen rond de veronderstelling dat een klant een mens of een traditioneel bedrijf is. Deze voorschriften, die hun oorsprong vinden in historische wetgeving voor de financiële sector, verplichten organisaties om te weten met wie ze handelen voordat er een zakelijke relatie ontstaat. Dergelijke kaders worden wereldwijd toegepast om fraude en witwassen tegen te gaan.
De uitdaging van autonome software
Door de opkomst van autonome systemen en softwareagenten die zelfstandig transacties kunnen uitvoeren, lopen traditionele verificatiemethoden tegen grenzen aan. Een softwareagent heeft immers geen fysiek adres of paspoort, wat vraagt om nieuwe manieren van identificatie en aansprakelijkheid. Dit dwingt toezichthouders en financiële instellingen om na te denken over hoe wetgeving kan worden aangepast aan een digitale werkelijkheid waarin AI-agenten namens gebruikers handelen.
In de bredere ontwikkeling van digitale regelgeving is dit een bekend vraagstuk. Naarmate kunstmatige intelligentie meer autonomie krijgt in economische processen, moeten juridische kaders worden herzien die ooit voor een volledig analoge wereld zijn geschreven. Dit raakt niet alleen de banksector, maar de gehele infrastructuur waarin digitale diensten en overeenkomsten tot stand komen.
Deze samenvatting is gebaseerd op een origineel artikel van Unite.AI. Lees het volledige, originele bericht bij de bron.
Lees het originele artikel